AGENTGUARD ENTERPRISE

智能体运行时安全控制层

在 LLM 与工具执行前后识别风险,并执行脱敏、降级、审批或阻断。

保护对象覆盖智能体行动的完整上下文
  • 智能体与子智能体
  • 身份与委派
  • 数据与 Memory
  • 工具与 MCP
  • 外部行动与生产系统
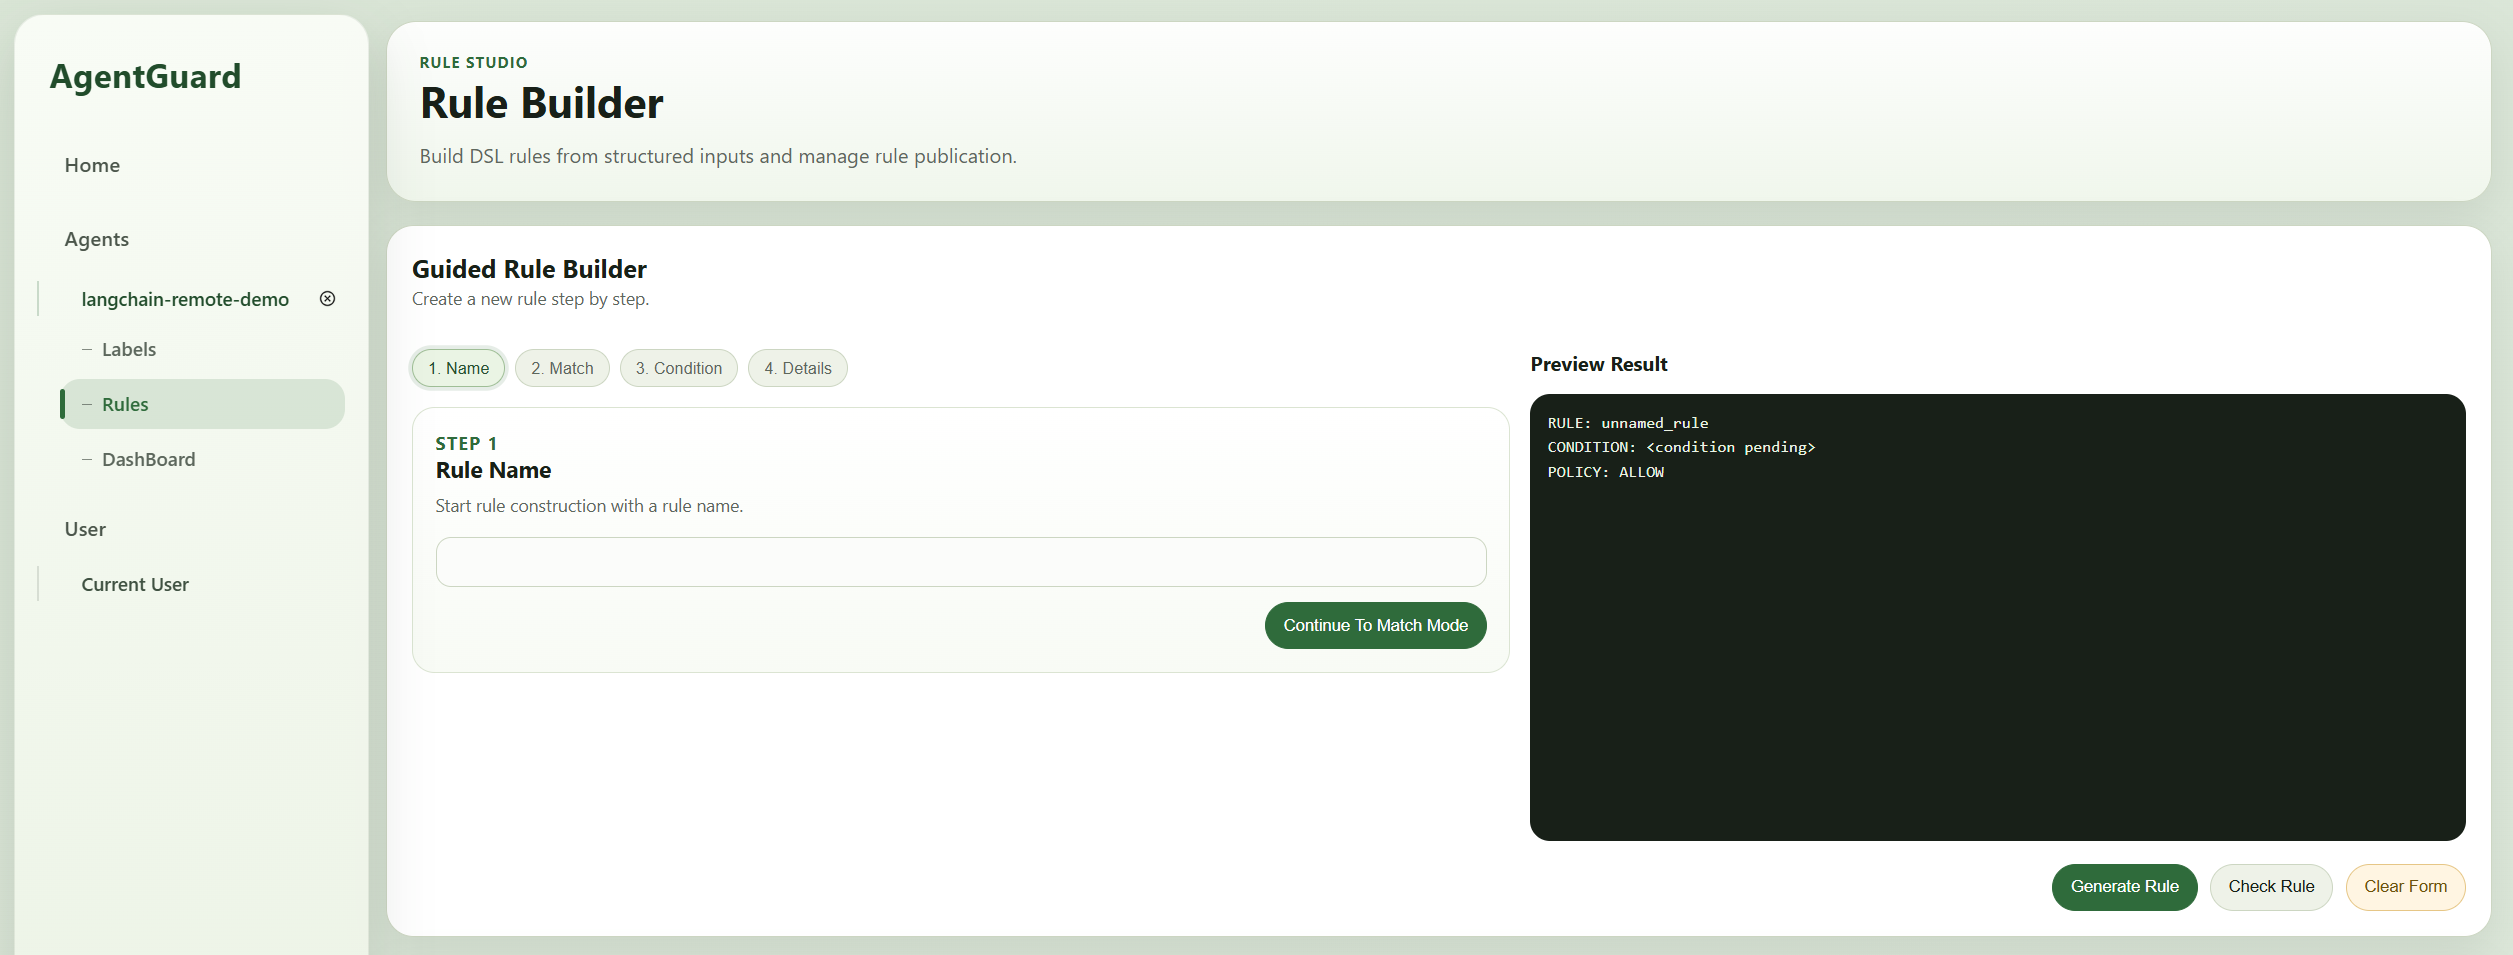
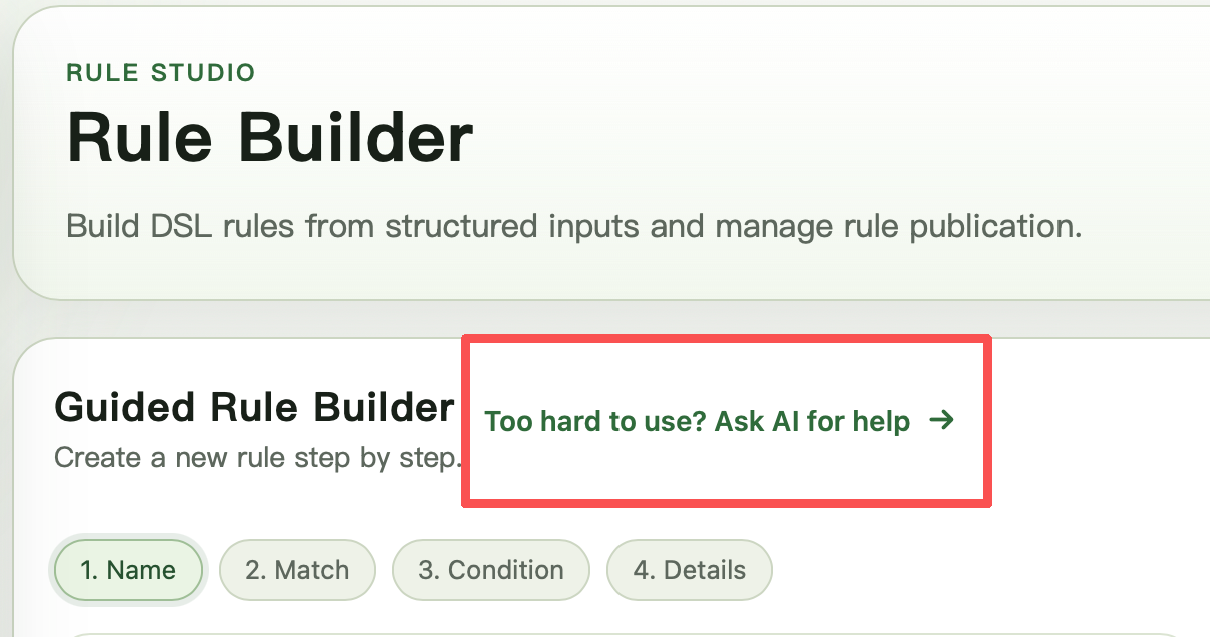
AgentGuard 社区版策略配置界面
AgentGuard 社区版 · 策略配置与运行时控制
企业交付AgentGuard Enterprise
开放技术AgentGuard Community
支持框架

LangChainMicrosoft AutoGenOpenAI Agents SDKLangGraphLlamaIndexDifyOpenClaw

关键介入LLM · Tool · Memory
部署方式企业信任边界内

社区版公开界面

策略、审批与审计

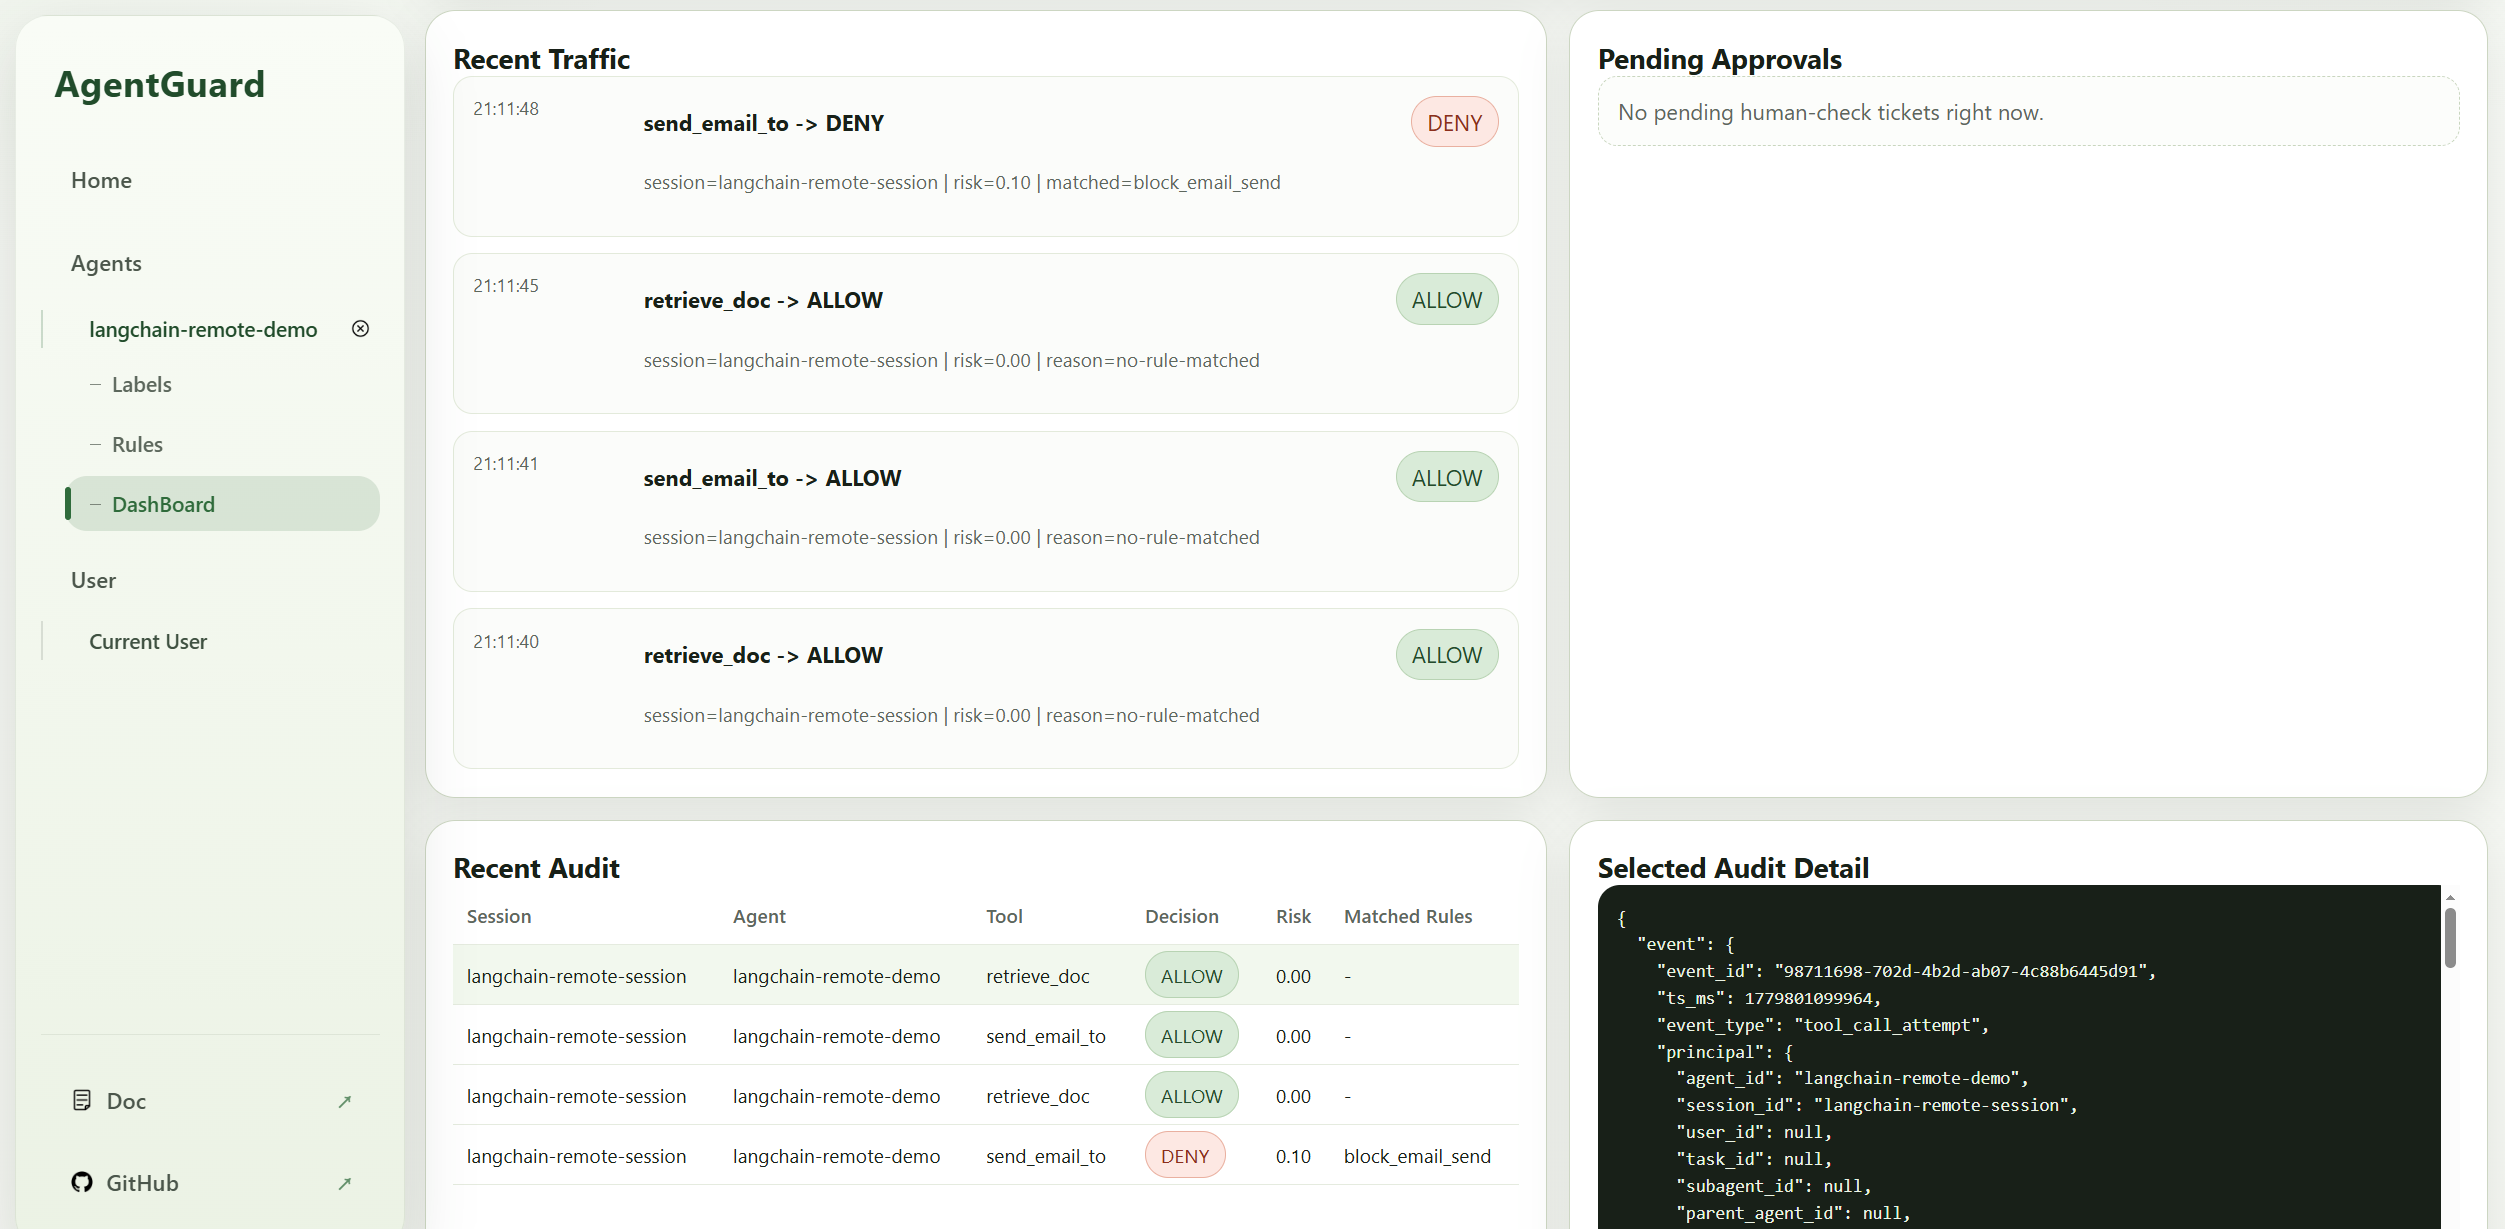
展示运行流量、策略配置、审批与审计;企业版在此基础上提供部署与集成支持

AgentGuard 社区版运行监控界面
社区版公开界面

运行流量与决策

按会话查看工具调用、处置结果与策略命中。

查看原图 ↗

行动边界控制

围绕智能体与模型、工具和数据的交互,配置策略并保留审计依据。

01

控制位置

在模型与工具执行前后接入安全检查,结合任务上下文识别需要控制的交互边界。

02

策略配置

按业务需求配置安全规则与处置方式,管理模型输出、工具使用和数据流转的约束。

03

审计记录

查看运行轨迹、规则命中与处置记录,为问题排查和策略复核提供依据。

产品版本

社区版与企业版

社区版提供开放的运行时安全基础;企业版面向组织级部署与持续安全运营。

开源社区版 · GPLv3

AgentGuard Community

面向开发者与研究社区的自主管理版本。

  • 公开框架适配
  • 四类运行时 Hook
  • DSL 策略规则
  • 可视化配置
  • 运行轨迹审计
  • 插件扩展
查看社区版 ↗
企业部署

AgentGuard Enterprise

面向组织级部署、集成与持续安全运营。

  • 私有化部署支持
  • 集中策略与审计集成
  • 定制适配器
  • 定制安全策略与模型
  • 持续验证与技术支持
加入心愿单

接入与部署

信任边界内的安全部署

通过 Hook、Sidecar 或 Gateway 接入,策略与证据可留在企业环境。

企业信任边界安全中间层
策略、轨迹与证据留在企业环境
01智能体业务与执行环境
智能体框架SDK · Sidecar · Gateway
AGENTGUARDAgentGuard Runtime

在模型与工具执行前后形成连续控制

  1. 01执行前检查
  2. 02运行时防护
  3. 03事后审计
模型 · 工具 · MCP · 数据私有控制面
01应用内嵌

Hook 提供完整运行时上下文。

02基础设施执行

Gateway 统一控制工具与数据边界。

03私有化运营

策略、轨迹与证据留在企业环境。

融入现有安全体系

补充智能体运行时上下文

AgentGuard 不替代既有安全系统,而是让控制理解一次智能体行动的完整上下文

IAM静态身份与权限任务上下文、委派链与一次性授权
DLP内容与外发通道衍生数据血缘与多步传播
API Gateway单次请求请求前的模型、工具与任务轨迹
SIEM事件与日志判断依据、载荷变化与业务结果

可核实证据

代码、模型与研究

为智能体运行环境建立控制边界

说明技术栈、关键权限与部署约束,加入产品心愿单。

  1. 映射一项真实智能体工作流
  2. 标记身份、数据与行动边界
  3. 讨论策略配置与控制要求
  4. 查看实际产品界面与审计记录
  5. 讨论接入方式与私有部署
加入心愿单查看社区版 ↗